Gmail, Outlook et les autres grands fournisseurs de messagerie contrôlent que vos messages viennent bien de votre domaine. Trois enregistrements servent à cela, et quand l'un manque, vos messages ont plus de risques d'être classés comme indésirables, voire refusés :
- SPF : la liste des serveurs autorisés à envoyer du courrier au nom de votre domaine ;
- DKIM : une signature ajoutée à chaque message que vous envoyez, que le destinataire vérifie avec une clé publiée dans votre DNS ;
- DMARC : la consigne donnée aux destinataires sur ce qu'ils doivent faire d'un message qui échoue à ces contrôles.
Dans la console Apanel, DKIM s'active sur sa propre page, SPF et DMARC se créent en un clic depuis le Gestionnaire DNS, et un diagnostic vous dit ce qui manque.
En bref : dans la Gestion de l'hébergement, activez DKIM depuis la tuile DKIM de la carte Messagerie, puis créez SPF et DMARC avec Gestionnaire DNS > Outils > SPF automatique et DMARC automatique. Le bloc Diagnostic DNS de la messagerie indique ce qui manque.
Prérequis
- Le service de messagerie doit être activé pour le domaine, sur notre plateforme de messagerie : la carte Messagerie apparaît alors dans la Gestion de l'hébergement, avec la tuile DKIM.
- Pour créer les enregistrements SPF, DMARC et de configuration automatique en un clic, le service DNS doit être activé et votre domaine doit utiliser nos serveurs de noms (voir Ajouter ou modifier un enregistrement DNS). Si votre DNS est chez un autre prestataire, suivez la section Si votre DNS n'est pas chez nous.
Ce qu'il faut savoir avant de commencer
- SPF et DMARC sont souvent déjà en place : la console les publie automatiquement quand le service DNS est activé pour le domaine. Commencez donc par le diagnostic ci-dessous : il vous montre ce qui manque vraiment.
- Valeurs publiées par nos outils : le SPF est
v=spf1 a mx include:fwdsc.swisscenter.com -all et le DMARC est v=DMARC1; p=reject; sp=reject; np=reject; rua=mailto:dmarc@swisscenter.com; fo=1. Ces enregistrements sont créés avec un TTL d'une heure.
- Le DMARC proposé est strict (
p=reject) : un destinataire qui applique DMARC refuse un message qui échoue au SPF et à DKIM. Si un service tiers envoie des messages en votre nom (lettre d'information, facturation, formulaire hébergé ailleurs), autorisez-le dans votre SPF avant de compter sur cette politique.
- Les rapports DMARC partent vers une adresse de SwissCenter (
rua=mailto:dmarc@swisscenter.com), pas vers la vôtre. Pour recevoir les rapports, modifiez l'enregistrement dans le Gestionnaire DNS.
- Un domaine n'a qu'un seul enregistrement SPF et un seul DMARC. Deux SPF, ou deux DMARC, sont ignorés par les destinataires : ne créez jamais un second enregistrement, modifiez celui qui existe.
- Modifier un enregistrement que la console a créé en fait le vôtre : la console ne le supprimera plus d'elle-même, par exemple quand un service est désactivé.
Comment vérifier l'état de votre domaine ?
- Connectez-vous à votre console Apanel.
- Depuis le tableau de bord, cliquez sur le nom de votre domaine pour ouvrir la Gestion de l'hébergement.
- Dans la carte Messagerie, cliquez sur Adresses e-mail.
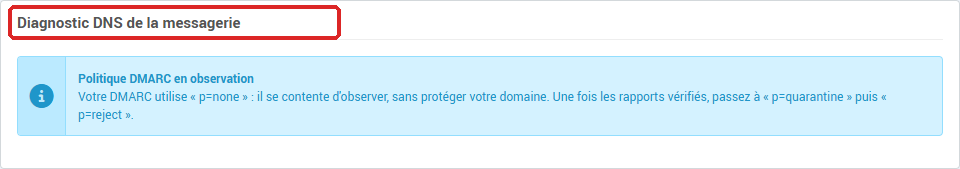
En haut de la page, le bloc Diagnostic DNS de la messagerie contrôle en direct le MX, le SPF, le DMARC, DKIM et la configuration automatique de votre domaine. Il affiche Aucun problème détecté. quand tout est en ordre, sinon une alerte par problème, les plus graves en premier. Il ne modifie rien.
| Alerte |
Ce qu'elle signifie |
Que faire |
| Aucun enregistrement MX |
Le domaine ne publie aucun MX : personne ne peut vous écrire |
Ajoutez un MX (voir l'article DNS) |
| Le MX principal n'est pas le nôtre |
La messagerie est activée chez nous, mais le MX principal pointe ailleurs : les messages envoyés depuis notre plateforme (vos sites, les autres clients hébergés chez nous) sont livrés localement et n'atteignent jamais votre serveur externe |
Si votre messagerie est vraiment hébergée ailleurs, désactivez le service de messagerie pour ce domaine ; en cas de doute, contactez notre support |
| Aucun enregistrement SPF |
Le domaine ne publie pas de SPF |
Outil SPF automatique (section suivante) |
| Plusieurs enregistrements SPF |
La RFC 7208 n'en autorise qu'un : les destinataires ignorent totalement votre SPF |
Fusionnez-les en un seul dans le Gestionnaire DNS |
| Enregistrement SPF invalide |
Le SPF est mal formé : les destinataires l'ignorent |
Corrigez-le dans le Gestionnaire DNS |
| Le SPF n'autorise pas nos serveurs |
Il manque include:fwdsc.swisscenter.com |
Outil SPF automatique, ou ajoutez l'include: à votre SPF |
| Enregistrement SPF trop permissif |
Le SPF se termine par +all ou ?all : n'importe quel serveur peut envoyer en votre nom |
Terminez-le par -all |
| Aucun enregistrement DMARC |
Pas de politique DMARC |
Outil DMARC automatique |
| Plusieurs enregistrements DMARC |
Les destinataires les ignorent tous, sans erreur visible |
N'en gardez qu'un |
| Enregistrement DMARC invalide |
Le DMARC est mal formé et n'est pas appliqué |
Corrigez-le dans le Gestionnaire DNS |
| Politique DMARC en observation |
Le DMARC utilise p=none : il observe sans protéger |
Une fois les rapports vérifiés, passez à p=quarantine puis p=reject |
| Signature DKIM désactivée |
Vos messages sortants ne sont pas signés |
Activez DKIM (section suivante) |
| Enregistrement DKIM absent du DNS |
DKIM est actif mais l'enregistrement …_domainkey n'existe pas dans votre DNS |
Ajoutez l'enregistrement affiché sur la page DKIM |
| Clé DKIM incorrecte dans le DNS |
L'enregistrement publie une autre clé que celle utilisée pour signer |
Remplacez son contenu par celui de la page DKIM |
| Configuration automatique incomplète |
Des enregistrements autodiscover, autoconfig ou _autodiscover._tcp manquent : les logiciels de messagerie ne pourront pas se configurer seuls |
Outil Autodiscover automatique |
Si la messagerie est hébergée ailleurs mais que vos sites web sont chez nous, le diagnostic peut aussi afficher Aucun SPF pour les envois depuis vos sites ou Le SPF n'autorise pas les envois depuis vos sites : ajoutez include:fwdsc.swisscenter.com à votre SPF pour que les messages de vos formulaires ne soient pas rejetés.
Le bloc peut aussi afficher Diagnostic indisponible pour le moment., ou signaler que certaines vérifications n'ont pas pu être effectuées : réessayez plus tard.
Comment activer DKIM ?
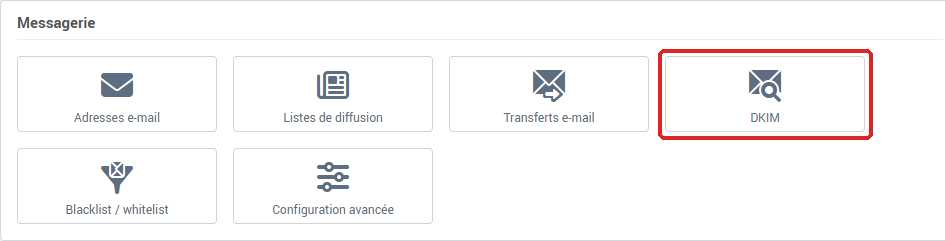
- Dans la carte Messagerie de la Gestion de l'hébergement, cliquez sur DKIM.
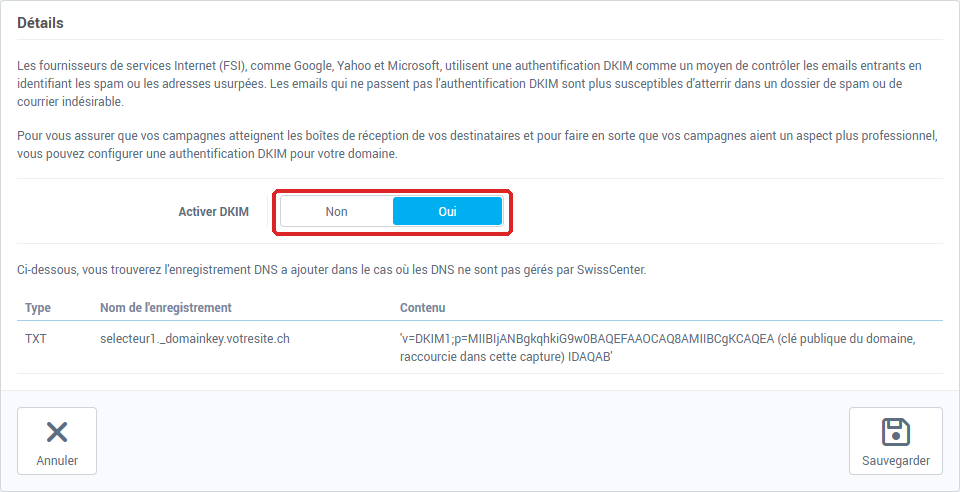
- Sur la page Configuration DKIM, dans le bloc Détails, mettez Activer DKIM sur oui.
- Cliquez sur Sauvegarder. Le message Opération effectuée avec succès s'affiche.
L'activation génère une clé de 2 048 bits et met la signature en marche. Si le service DNS de votre domaine est chez nous, l'enregistrement correspondant est aussi ajouté à votre zone et publié : vous n'avez rien d'autre à faire. Il en va de même pour les alias de messagerie du domaine dont le DNS est chez nous.
Une fois DKIM actif, la page affiche l'enregistrement à publier, sous la phrase Ci-dessous, vous trouverez l'enregistrement DNS a ajouter dans le cas où les DNS ne sont pas gérés par SwissCenter. Il comporte trois colonnes, dont les titres restent en français quelle que soit la langue de la console : Type (TXT), Nom de l'enregistrement (de la forme sélecteur._domainkey.votresite.ch) et Contenu (v=DKIM1;p= suivi de votre clé publique).
Pour désactiver DKIM, remettez Activer DKIM sur non et cliquez sur Sauvegarder : la signature s'arrête et, si votre DNS est chez nous, l'enregistrement est retiré de la zone. Ne le faites pas sans raison : sans signature, vos messages sont plus facilement classés comme indésirables.
Comment ajouter SPF et DMARC (DNS chez nous) ?
- Dans la Gestion de l'hébergement, dans la carte Service DNS, cliquez sur Gestionnaire DNS.
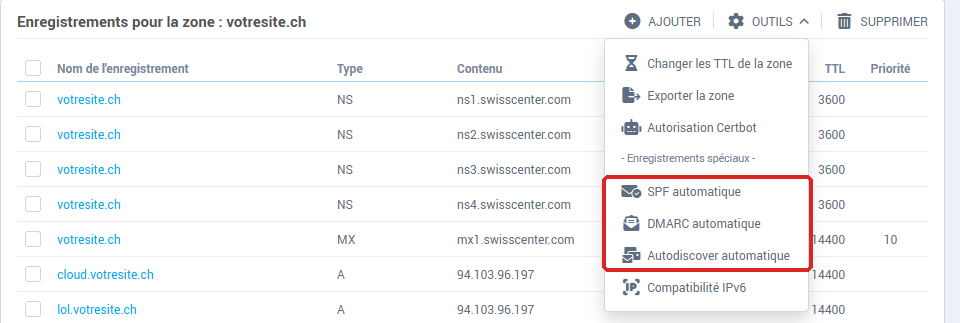
- Au-dessus de la liste des enregistrements, cliquez sur Outils. Dans la section Enregistrements spéciaux, cliquez sur SPF automatique, puis, séparément, sur DMARC automatique.
- Un message s'affiche dans la liste :
| Outil |
Message |
Ce qui s'est passé |
| SPF automatique |
Enregistrement SPF ajouté. |
Il n'y avait pas de SPF : la valeur par défaut a été créée |
| SPF automatique |
Votre enregistrement SPF existant a été mis à jour pour autoriser également nos serveurs de messagerie. |
Votre SPF a été complété avec a, mx et include:fwdsc.swisscenter.com, sans créer de second enregistrement |
| SPF automatique |
Un enregistrement SPF est déjà présent, suivi de « aucune modification nécessaire » |
Rien n'a été changé (voir la remarque ci-dessous) |
| DMARC automatique |
Enregistrement DMARC ajouté. |
Il n'y avait pas de DMARC : la valeur par défaut a été créée |
| DMARC automatique |
Un enregistrement DMARC est déjà présent, suivi de « laissé inchangé » |
Votre politique DMARC n'est jamais remplacée |
- Cliquez sur Synchroniser dans le bandeau La configuration DNS n'est pas synchronisée avec les serveurs DNS pour appliquer la modification (voir Ajouter ou modifier un enregistrement DNS).
Remarque : si votre SPF existant est invalide, ou si l'ajouter dépasserait la limite de 10 recherches DNS, l'outil ne le modifie pas, et le message aucune modification nécessaire s'affiche quand même. Revenez au diagnostic après la synchronisation : s'il signale encore Le SPF n'autorise pas nos serveurs, ajoutez include:fwdsc.swisscenter.com à la main en éditant l'enregistrement.
Autodiscover automatique
Le même menu propose Autodiscover automatique, qui crée les enregistrements permettant à Outlook, Thunderbird et aux téléphones de se configurer seuls : autodiscover et autoconfig (des CNAME vers automx.swisscenter.com) et _autodiscover._tcp (un SRV vers le même serveur, port 443). Il exige que la messagerie soit activée et que le MX du domaine soit celui de notre plateforme. Sinon, la console répond Opération annulée car le service mail pour ce domaine n'est pas actif ! ou Opération annulée car le serveur mail n'est pas hébergé par SwissCenter !. Ici aussi, cliquez ensuite sur Synchroniser.
Si votre DNS n'est pas chez nous
Si votre domaine utilise les serveurs de noms d'un autre prestataire, les outils ci-dessus ne peuvent rien y écrire : créez les enregistrements chez lui, dans son gestionnaire DNS. Tous sont de type TXT.
| Enregistrement |
Nom |
Contenu |
| DKIM |
celui de la colonne Nom de l'enregistrement de la page DKIM |
celui de la colonne Contenu, sans les apostrophes qui l'entourent |
| SPF |
le domaine lui-même |
v=spf1 a mx include:fwdsc.swisscenter.com -all |
| DMARC |
_dmarc |
v=DMARC1; p=reject; sp=reject; np=reject; rua=mailto:dmarc@swisscenter.com; fo=1 |
Si vous avez déjà un SPF, n'en créez pas un second : ajoutez-y include:fwdsc.swisscenter.com avant le -all final. La clé est générée à chaque activation de DKIM : recopiez toujours celle qui s'affiche sur la page DKIM.
Combien de temps avant que la modification soit visible ?
Un destinataire peut garder en mémoire l'ancienne réponse DNS jusqu'à la fin de la durée de vie (TTL) de l'enregistrement : 5 minutes pour la clé DKIM publiée par la console, 1 heure pour le SPF et le DMARC créés par les outils. Rouvrez le bloc Diagnostic DNS de la messagerie un peu plus tard : il doit afficher Aucun problème détecté.
Pour un contrôle vu de l'extérieur, utile en particulier si votre DNS n'est pas chez nous, analysez votre domaine sur diag.swisscenter.com : dans la carte Sécurité E-mail, la ligne SPF (Sender Policy Framework) doit porter le badge Valide, la ligne DMARC afficher votre enregistrement v=DMARC1 et sa Politique, et la ligne DKIM (Recherche sur sélecteurs courants) le badge Détecté. L'outil passe par un résolveur DNS soumis aux mêmes durées de vie. Ce que montre chaque carte est expliqué dans Diagnostiquer votre domaine et votre messagerie avec l'outil de diagnostic SwissCenter.
Pour comprendre le SPF en détail, voir Comprendre l'enregistrement SPF de votre domaine.
En cas de problème
- « Il ne peut y avoir qu'un seul enregistrement SPF par zone DNS » : un SPF existe déjà. Modifiez-le au lieu d'en ajouter un.
- « Il ne peut y avoir qu'un seul enregistrement DMARC par nom » : même règle pour le DMARC.
- « Cet enregistrement SPF est mal formé (vérifiez la syntaxe v=spf1 et ses mécanismes) » : recopiez la valeur en entier, sans faute de frappe.
- « Cet enregistrement DMARC est mal formé (p, sp et np doivent chacun valoir none, quarantine ou reject) » : contrôlez ces trois réglages.
- « Cet enregistrement DKIM est mal formé (un enregistrement v=DKIM1 avec une clé publique p= décodable est attendu) » : la clé n'a pas été recopiée en entier. Reprenez le Contenu affiché sur la page DKIM.
- Un message « Opération annulée … » en utilisant Autodiscover automatique : voir la section correspondante.
- « Une erreur c'est produite lors de l'opération » suivi d'un Code d'erreur, sur la page DKIM : notez ce code et transmettez-le à notre support avec le nom de domaine.
- La tuile DKIM n'apparaît pas : la carte Messagerie ne s'affiche que si le service de messagerie est activé pour ce domaine, et la tuile DKIM ne concerne que la messagerie hébergée chez nous.
- Vos messages arrivent toujours dans les indésirables malgré un diagnostic sans alerte : SPF, DKIM et DMARC sont nécessaires, pas suffisants. Contactez notre support avec un exemple de message et ses en-têtes complets (voir Qu'est-ce qu'un header (en-tête) d'email ?).
Pour aller plus loin