Notre outil de diagnostic, diag.swisscenter.com, analyse un nom de domaine tel que le voit Internet : son registrar, ses serveurs de noms, DNSSEC, les adresses de son site, ses serveurs de messagerie (MX), ses enregistrements SPF, DMARC et DKIM, puis le certificat et la réponse de son site. Il est public et gratuit, s'utilise sans compte, fonctionne pour un domaine hébergé chez nous comme ailleurs, et ne modifie rien. Il vous sert à vérifier vous-même le résultat d'une modification faite dans la console Apanel, et à joindre un diagnostic à une demande au support. Il n'existe qu'en français.
Ce qu'il faut savoir avant de commencer
- Ce que l'outil lit. Les enregistrements A, AAAA, MX et NS du nom analysé, son SPF et son DMARC, les clés DKIM publiées sous des sélecteurs courants, l'état DNSSEC et le registrar du domaine, puis le certificat servi sur le port 443 et la réponse de la page d'accueil du site.
- Ce qu'il ne lit pas. Les autres enregistrements TXT (vérification de propriété, par exemple) ne sont pas affichés. Un CNAME n'apparaît que par les adresses de sa cible. Une clé DKIM publiée sous un sélecteur inhabituel peut ne pas être trouvée. L'outil n'envoie aucun e-mail et ne lit pas le contenu de vos pages : il contrôle la configuration, pas le fonctionnement de vos boîtes.
- Le préfixe
www. est retiré. www.votresite.ch est analysé comme votresite.ch. Une adresse web complète ou une adresse e-mail sont acceptées : l'outil n'en garde que le nom de domaine.
- Un sous-domaine est accepté, par exemple
boutique.votresite.ch, et signalé par le badge Sous-domaine. Le registrar et DNSSEC sont alors ceux du domaine principal ; si le sous-domaine n'a pas ses propres serveurs de noms, ce sont ceux du domaine principal qui s'affichent.
- Résolveur et cache. L'outil interroge le DNS au moment de l'analyse, à travers un résolveur qui garde chaque réponse pendant sa durée de vie (TTL). Juste après une modification, il peut donc encore montrer l'ancienne valeur : relancez l'analyse une fois cette durée écoulée (4 heures par défaut dans le Gestionnaire DNS). DNSSEC est contrôlé par des résolveurs publics (Cloudflare, Quad9 et Google), soumis à la même règle. Pour un domaine .ch ou .li, l'outil garde le nom du registrar en mémoire jusqu'à 6 heures.
- Limite de débit. Pour éviter les abus, une même connexion peut lancer une série d'environ six diagnostics, puis environ quatre par minute. Au-delà, l'outil affiche « Trop de diagnostics en peu de temps » et le délai à attendre.
Lancer un diagnostic
- Ouvrez diag.swisscenter.com.
- Dans le champ de saisie (« Ex: domaine.ch »), saisissez votre nom de domaine, par exemple
votresite.ch.
- Cliquez sur Analyser le domaine.
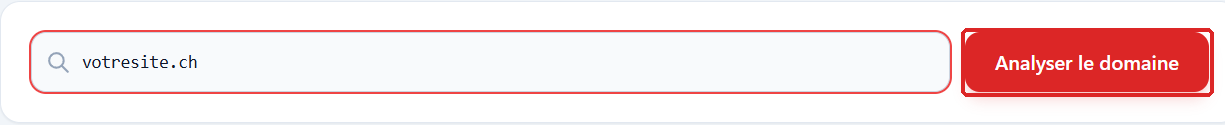
- Le résultat s'affiche en quelques secondes. La carte Site web (TLS & HTTP) et la ligne DKIM arrivent un peu après le reste : attendez qu'elles soient chargées avant de lire ou de copier le diagnostic.
Pour relancer plus tard le diagnostic d'un domaine, ouvrez directement son lien, de la forme https://diag.swisscenter.com/diag/votresite.ch : l'analyse démarre seule.
L'en-tête et les constats
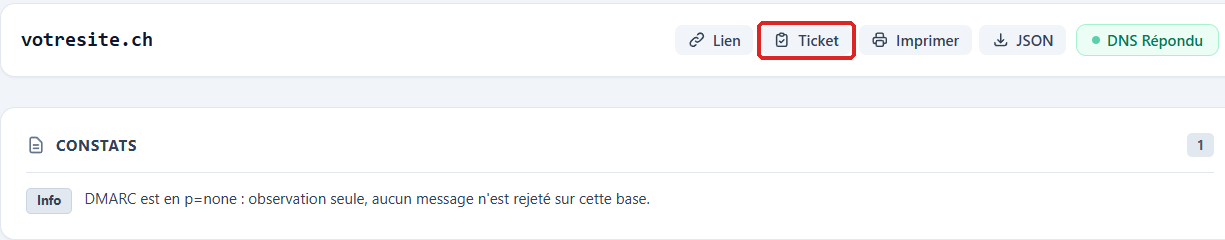
En haut du résultat, à côté du nom analysé, le badge DNS Répondu indique que le domaine publie au moins une adresse ou un MX ; Aucune réponse DNS indique qu'il ne publie ni l'un ni l'autre.
La carte Constats résume les problèmes relevés sur le domaine, ses adresses, son SPF et son DMARC, du plus grave au moins grave : Critique, Attention, puis Info. Par exemple, « Le domaine ne résout vers aucune adresse (ni A ni AAAA). » est critique, « Aucun enregistrement DMARC. » appelle votre attention. La carte n'apparaît que s'il y a au moins un constat : un domaine qui garde nos valeurs par défaut n'en a en principe aucun. Les constats sur DKIM et sur les destinataires des rapports DMARC s'affichent sous la ligne concernée, dans la carte Sécurité E-mail.
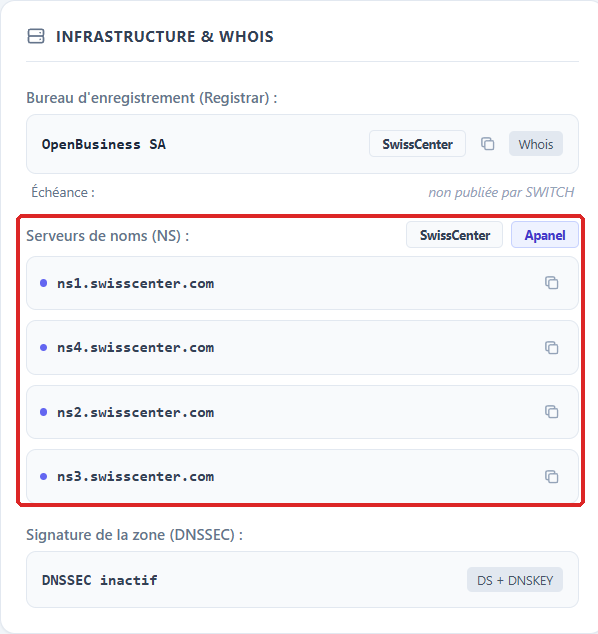
Infrastructure & Whois
- Bureau d'enregistrement (Registrar) : la société auprès de laquelle le domaine est enregistré, avec un badge quand l'outil reconnaît le prestataire.
- Échéance : la date d'expiration du domaine, avec le nombre de jours restants ; le badge devient orange à 30 jours ou moins, et Expiré s'affiche après la date. SWITCH ne publie pas cette date : pour un domaine .ch ou .li, la ligne indique « non publiée par SWITCH ».
- Serveurs de noms (NS) : les serveurs qui répondent pour le domaine. Chez SwissCenter,
ns1.swisscenter.com à ns4.swisscenter.com, avec les badges SwissCenter et Apanel. « Aucun serveur NS trouvé » signifie que le domaine n'est pas délégué, ou qu'il n'existe pas.
- Signature de la zone (DNSSEC) : DNSSEC actif quand le registre publie un DS et que la zone publie sa clé ; DNSSEC inactif quand aucun DS n'est publié, ce qui est le cas tant que vous ne l'avez pas activé ; DNSSEC cassé quand un DS est publié sans clé dans la zone, ce qui rend le domaine injoignable pour les résolveurs qui contrôlent DNSSEC ; DNSSEC indéterminé quand les résolveurs n'ont pas donné de réponse concluante.
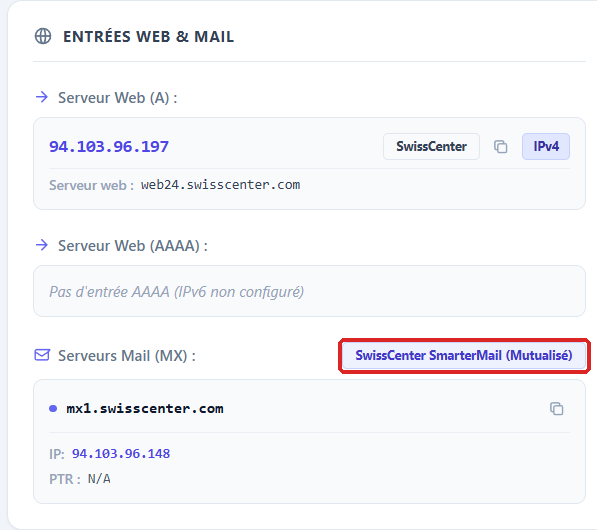
Entrées Web & Mail
- Serveur Web (A) et Serveur Web (AAAA) : les adresses IPv4 et IPv6 du nom analysé. Chacune porte un badge du réseau qui l'héberge (SwissCenter pour nos serveurs) et, sous Serveur web, le nom inverse (PTR) de l'adresse. Pour un nom en CNAME, ce sont les adresses de sa cible. « Pas d'entrée AAAA (IPv6 non configuré) » n'est pas une erreur.
- Serveurs Mail (MX) : les serveurs qui reçoivent vos e-mails, du plus prioritaire au moins prioritaire, chacun avec son adresse IP et son nom inverse (PTR). Le badge au-dessus de la liste nomme le fournisseur reconnu : SwissCenter Mail pour notre messagerie, Microsoft 365, Google Workspace, le nom d'un autre fournisseur, ou Messagerie Externe. « Aucun enregistrement MX détecté » signifie que personne ne peut écrire à ce domaine.
La carte Configuration automatique des clients mail est réservée à notre support : elle n'apparaît pas pour vous.
Sécurité E-mail
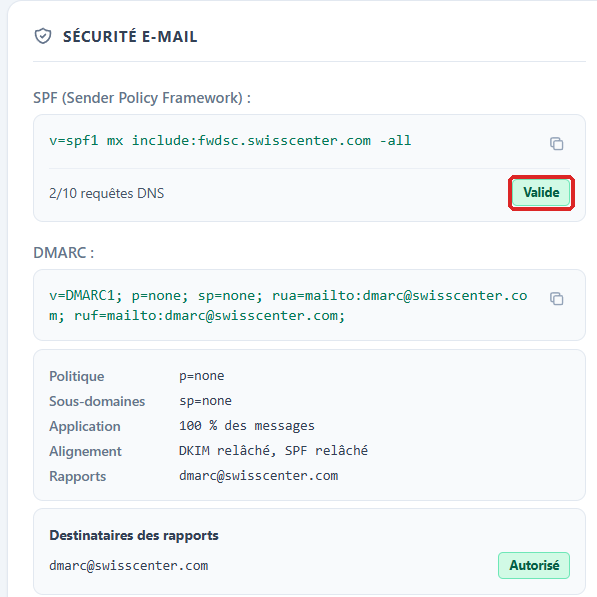
- SPF (Sender Policy Framework) : l'enregistrement publié, puis le nombre de requêtes DNS qu'il demande une fois les
include: déroulés, 10 au plus. Chez SwissCenter, la valeur par défaut est v=spf1 a mx include:fwdsc.swisscenter.com -all, avec le badge Valide. Proche du plafond signale qu'il reste peu de marge avant 10 requêtes ; À revoir, que le SPF n'autorise pas le fournisseur de messagerie détecté ou ne se termine par aucun mécanisme all ; Ignoré par les récepteurs, que deux SPF sont publiés ou que la limite de 10 requêtes est dépassée.
- DMARC : l'enregistrement publié, puis sa lecture en clair : Politique, Sous-domaines, Application, Alignement et Rapports. Chez SwissCenter, la politique par défaut est
p=reject, avec des rapports adressés à dmarc@swisscenter.com. Sous Destinataires des rapports, chaque adresse porte un badge : Interne, Autorisé, Non autorisé (le destinataire ne publie pas l'autorisation de recevoir ces rapports, qui ne sont donc pas envoyés) ou Non vérifié. Non appliqué signale un DMARC invalide ou publié en double.
- DKIM (Recherche sur sélecteurs courants) : chaque clé trouvée, avec son Sélecteur, son Nom et sa Valeur, que vous pouvez copier, et le badge Détecté. Pour un domaine sur notre messagerie, l'outil peut lire le sélecteur sur notre serveur et l'indique par « Sélecteur confirmé » ; si la clé manque dans votre DNS, il affiche « Absent du DNS » et le badge Non publié, et le Nom et la Valeur affichés sont l'enregistrement à créer. Sinon, il essaie une liste de sélecteurs usuels : « Aucune clé DKIM détectée sur les sélecteurs usuels » et le badge Non trouvé ne prouvent donc pas l'absence de DKIM chez un autre fournisseur.
Site web (TLS & HTTP)
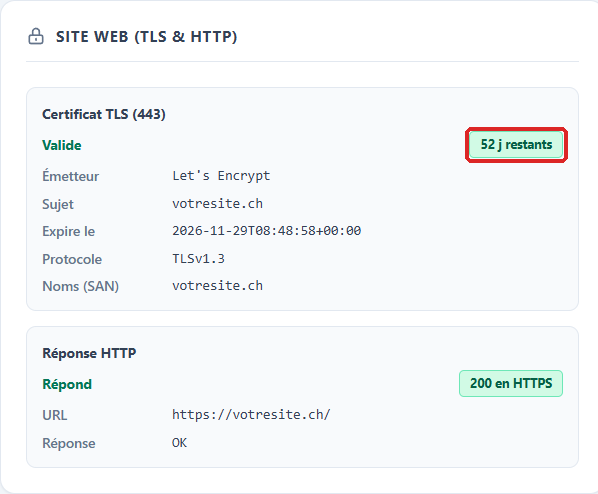
- Certificat TLS (443) : Valide, avec le nombre de jours restants, l'Émetteur (en principe Let's Encrypt chez nous), le Sujet, la date Expire le, le Protocole et les noms couverts (Noms (SAN)). Le badge devient orange à 30 jours ou moins, et Expiré s'affiche après la date. Refusé par un navigateur donne le Motif, en anglais : certificat expiré, nom non couvert, chaîne incomplète. Aucune poignée de main sur le port 443 signifie que le serveur ne répond pas en HTTPS.
- Réponse HTTP : l'outil demande la page d'accueil en HTTPS, puis en HTTP si HTTPS échoue. Répond avec un badge comme 200 en HTTPS est le résultat attendu. Redirection donne l'adresse sous Redirige vers : l'outil ne suit pas les redirections. Erreur suivi du code (404, par exemple) ou Erreur serveur signalent une page en erreur ; un badge comme 200 en clair signale un site qui ne répond qu'en HTTP. Ne répond ni en HTTPS ni en HTTP signifie que le site est injoignable.
Envoyer le diagnostic au support
Les boutons en haut à droite du résultat servent à partager le diagnostic :
- Ticket copie un résumé prêt à coller : domaine, date et heure, lien du diagnostic, et constats avec leur gravité. Le bouton affiche Copié !. Si une carte était encore en chargement, le résumé le signale : attendez la fin du chargement avant de cliquer. La carte Site web (TLS & HTTP) ne produit pas de constat : si votre demande porte sur le site, décrivez ce qu'elle affiche.
- Lien copie le lien partageable, de la forme
https://diag.swisscenter.com/diag/votresite.ch. Ce lien relance l'analyse à chaque ouverture : il montre l'état du domaine au moment où on l'ouvre.
- Imprimer imprime le résultat ou l'enregistre en PDF ; JSON télécharge le rapport complet dans un format technique.
Collez le résumé dans votre demande, en ouvrant une demande auprès de notre support.

En cas de problème
| Ce que vous voyez |
Ce qu'il faut faire |
| Un message rouge sous le champ, par exemple « Ceci est une adresse IP : le diagnostic porte sur un nom de domaine. » |
Saisissez un nom de domaine avec son extension, par exemple votresite.ch. |
| Trop de diagnostics en peu de temps |
Attendez le délai indiqué sous le message, puis relancez l'analyse. |
| L'outil montre encore l'ancienne valeur après une modification |
Vérifiez que la modification a été synchronisée dans le Gestionnaire DNS, puis relancez l'analyse une fois la durée de vie (TTL) de l'ancienne valeur écoulée. |
| Aucune réponse DNS |
Le domaine ne publie ni adresse ni MX : vérifiez qu'il est enregistré, que ses Serveurs de noms (NS) sont les bons et que sa zone contient un enregistrement A. |
| DNSSEC indéterminé |
Relancez l'analyse un peu plus tard. Si l'état persiste, contactez le support en indiquant le nom du domaine. |
| Une rubrique indique Non mesuré |
La mesure n'a pas pu se faire. Si un Motif est indiqué, il en donne la raison, par exemple un nom qui ne résout vers aucune adresse ; sinon, relancez l'analyse. |
| Aucune clé DKIM détectée sur les sélecteurs usuels alors que DKIM est actif |
Votre fournisseur utilise peut-être un sélecteur que l'outil n'essaie pas. Pour notre messagerie, contrôlez la page DKIM de la console Apanel. |
Le résultat ne correspond pas à www.votresite.ch |
L'outil retire www. : il analyse votresite.ch. |
Pour aller plus loin